 Dados no checkout Shopify: como equilibrar conversão, identificação e consentimento
O checkout é o ponto em que a loja precisa confirmar identidade, entrega e pagamento sem transformar cada campo em uma barreira. Ao mesmo tempo, marketing quer reconhecer clientes, medir a jornada e obter permissões para contatos futuros. Tratar tudo como uma única coleta cria dois riscos: piorar a conversão e usar dados fora da finalidade esperada pelo comprador.
A arquitetura mais sólida separa três decisões: o que é indispensável para concluir o pedido, o que ajuda a reconhecer o cliente e o que depende de uma escolha específica para marketing ou analytics. Essa separação melhora a experiência, deixa a instrumentação mais legível e reduz o custo de governança.
O checkout não é um formulário de CRM
Um campo deve existir no checkout porque ajuda a processar a compra, entregar o pedido, prevenir fraude ou cumprir uma obrigação aplicável. Se a utilidade principal é enriquecer segmentação, pontuação de lead ou perfil demográfico, o melhor momento de coleta provavelmente está depois da conversão ou em uma interação dedicada.
A pesquisa de usabilidade do Baymard Institute reforça o custo da complexidade: 17% dos compradores norte-americanos pesquisados relataram abandono por um processo longo ou complicado, enquanto a quantidade de campos pesa mais do que a quantidade de etapas. O dado não prevê o resultado de uma loja específica, mas sustenta uma regra operacional: cada campo adicional precisa justificar sua presença.
Na prática, classifique os dados em quatro grupos:
- Transação: nome, contato, endereço, pagamento e informações necessárias ao pedido.
- Operação: dados exigidos por entrega, prevenção de fraude, tributação ou atendimento.
- Identificação: vínculo com uma conta ou histórico de compras para reconhecer um cliente conhecido.
- Ativação: permissões e preferências para comunicação, personalização e mensuração.
A primeira revisão deve procurar campos de ativação disfarçados de necessidade operacional. Telefone obrigatório sem explicação, data de nascimento, gênero, profissão ou perguntas de pesquisa aumentam esforço e podem induzir o cliente a acreditar que não pode comprar sem fornecê-los.
Separe identidade de permissão
Reconhecer uma pessoa não significa ter autorização automática para qualquer uso do dado. A Buyer Identity API da Shopify expõe informações do comprador durante o checkout, mas diferencia níveis de acesso a dados protegidos. Nome, e-mail, telefone, histórico e contexto B2B não devem ser tratados como um pacote indiferenciado.
A própria documentação recomenda verificar as preferências de marketing antes de usar dados de contato. Também sinaliza a depreciação de um indicador genérico de aceite em favor de estados separados para e-mail e SMS. O desenho correto, portanto, evita um campo único chamado “aceito receber novidades” quando canais, finalidades e políticas de retenção são diferentes.
Para um recorte específico de canal, veja também o nosso guia sobre consentimento de WhatsApp no checkout.
Modele estados por finalidade e canal
Um registro útil para lifecycle deve conseguir responder:
- qual canal foi autorizado;
- qual finalidade foi apresentada;
- quando e onde a escolha ocorreu;
- qual texto ou versão de política estava em vigor;
- se houve recusa, ausência de decisão ou revogação;
- qual sistema é a fonte de verdade.
Essa distinção importa porque false e “sem decisão” não são equivalentes. A Customer Privacy API da Shopify representa consentimento de analytics, marketing, preferências e compartilhamento como estados separados e distingue negativa explícita de ausência de resposta. Apagar essa nuance ao enviar tudo para o CRM cria públicos errados e dificulta provar a origem de uma permissão.
Não bloqueie a compra para obter opt-in
Quando uma comunicação promocional não é necessária para executar o pedido, condicionar a compra à autorização mistura duas finalidades. A LGPD exige que o consentimento, quando for a base adotada, corresponda a finalidades determinadas e possa ser demonstrado pelo controlador. Isso não significa que toda operação de checkout dependa de consentimento: existem outras hipóteses legais, e o enquadramento deve ser validado com a área jurídica ou de privacidade.
Para marketing, o padrão prudente é tornar a escolha clara, específica e independente da conclusão do pedido. Microcopy curta deve explicar o benefício, o canal e a possibilidade de mudança posterior, sem checkbox pré-marcado ou linguagem ambígua.
Use os controles nativos antes de criar lógica paralela
A Customer Privacy API reúne sinais de consentimento e condições de processamento no contexto do checkout. Para implementação, há uma diferença importante entre a preferência declarada pelo visitante e o processamento permitido naquele momento, que também considera configuração da loja e região.
Em vez de consultar apenas um valor isolado de consentimento, a integração deve usar os indicadores de processamento permitido para decidir se analytics ou marketing podem operar. Isso reduz a chance de um script interpretar incorretamente uma recusa, ignorar uma regra regional ou disparar antes de a escolha existir.
Um desenho técnico mínimo inclui:
- banner e preferências configurados de acordo com as regiões atendidas;
- tags de marketing condicionadas ao estado permitido;
- eventos essenciais separados de eventos publicitários;
- sincronização de permissões para CRM e plataforma de mensagens;
- trilha de auditoria com origem, data e versão;
- rotina de revogação que propaga a mudança aos destinos.
A informação de identidade também deve ser protegida por escopo. A Shopify exige acesso aprovado para dados protegidos de clientes, com níveis diferentes conforme os campos. Se um aplicativo precisa apenas saber que existe um cliente reconhecido, não há razão operacional para solicitar e armazenar todos os atributos disponíveis.
Desenhe a mensuração para sobreviver a menos dados
Consentimento não deve ser tratado como uma falha do funil. Quando analytics ou marketing não estão permitidos, a empresa ainda precisa operar com métricas agregadas, dados transacionais legítimos e testes que não dependam de identificar toda pessoa.
Isso exige separar três camadas:
1. Saúde do checkout
Monitore início do checkout, progressão entre etapas, erros de formulário, falhas de pagamento e conclusão. Defina quais eventos são estritamente operacionais e documente por que são necessários. Não transforme a categoria “essencial” em atalho para pixels publicitários.
2. Performance de marketing
Mantenha parâmetros de campanha até o pedido quando isso for permitido e tecnicamente viável. Para leituras gerenciais, combine atribuição observada com testes de incrementalidade, coortes e comparações geográficas. Uma taxa menor de identificação pode reduzir detalhe sem necessariamente impedir uma decisão de verba.
3. Lifecycle
Ative e-mail, SMS ou outros canais somente a partir do estado correspondente. O contato fornecido para confirmação do pedido não deve entrar automaticamente em uma cadência promocional. No CRM, mantenha campos separados para identidade, elegibilidade operacional e preferência de comunicação.
Um plano de implementação em três ciclos
Ciclo 1: inventário e redução
Mapeie cada campo, extensão, pixel e webhook do checkout. Para cada item, registre proprietário, finalidade, base ou justificativa, destino, retenção e comportamento diante de recusa. Remova o que não tiver uso comprovado e mova perguntas de enriquecimento para depois da compra.
Acompanhe taxa de conclusão, tempo mediano, erros por campo e abandono por dispositivo. A meta não é apenas encurtar a tela, mas reduzir decisões desnecessárias.
Ciclo 2: consentimento e integração
Configure categorias de preferência e faça o CRM preservar estados separados por canal. Teste os caminhos de aceite, recusa, ausência de decisão e revogação. Verifique se plataformas de mídia e automação recebem apenas o que devem receber.
Crie casos de teste por região e por tipo de cliente: visitante, cliente autenticado, comprador recorrente e conta B2B. O comportamento deve permanecer previsível mesmo quando e-mail, telefone ou conta não estiverem disponíveis para uma extensão.
Ciclo 3: experimento e governança
Teste uma mudança por vez: remoção de campo, nova explicação para telefone, destaque de checkout como visitante ou captura pós-compra. Avalie conversão junto com qualidade de dados, taxa de opt-in, reclamações e revogações.
Faça uma revisão trimestral das integrações. Aplicativos são trocados, APIs evoluem e finalidades de negócio mudam. Um campo que era necessário pode se tornar redundante; uma permissão genérica pode deixar de representar os canais realmente usados.
Essa revisão pode usar a mesma disciplina proposta na nossa auditoria de prontidão para fiscalizações da ANPD: inventário, responsáveis, evidências e teste de resposta.
Métricas para o painel executivo
O painel precisa mostrar o efeito comercial e o risco operacional na mesma leitura:
- conversão do checkout por dispositivo e origem;
- abandono e erro por etapa ou campo;
- percentual de compras como visitante;
- taxa de identificação de clientes recorrentes;
- opt-in separado por canal e região;
- revogações e descadastros;
- pedidos com divergência de permissão entre Shopify e CRM;
- tempo de propagação de uma revogação;
- volume de dados coletados sem consumidor interno definido.
Não use a taxa de opt-in isoladamente como meta de equipe. Pressão por um número maior incentiva padrões de interface agressivos e pode piorar a qualidade da permissão. O indicador mais útil combina adesão, engajamento posterior, reclamações e efeito sobre a conversão.
Três decisões para levar à próxima reunião
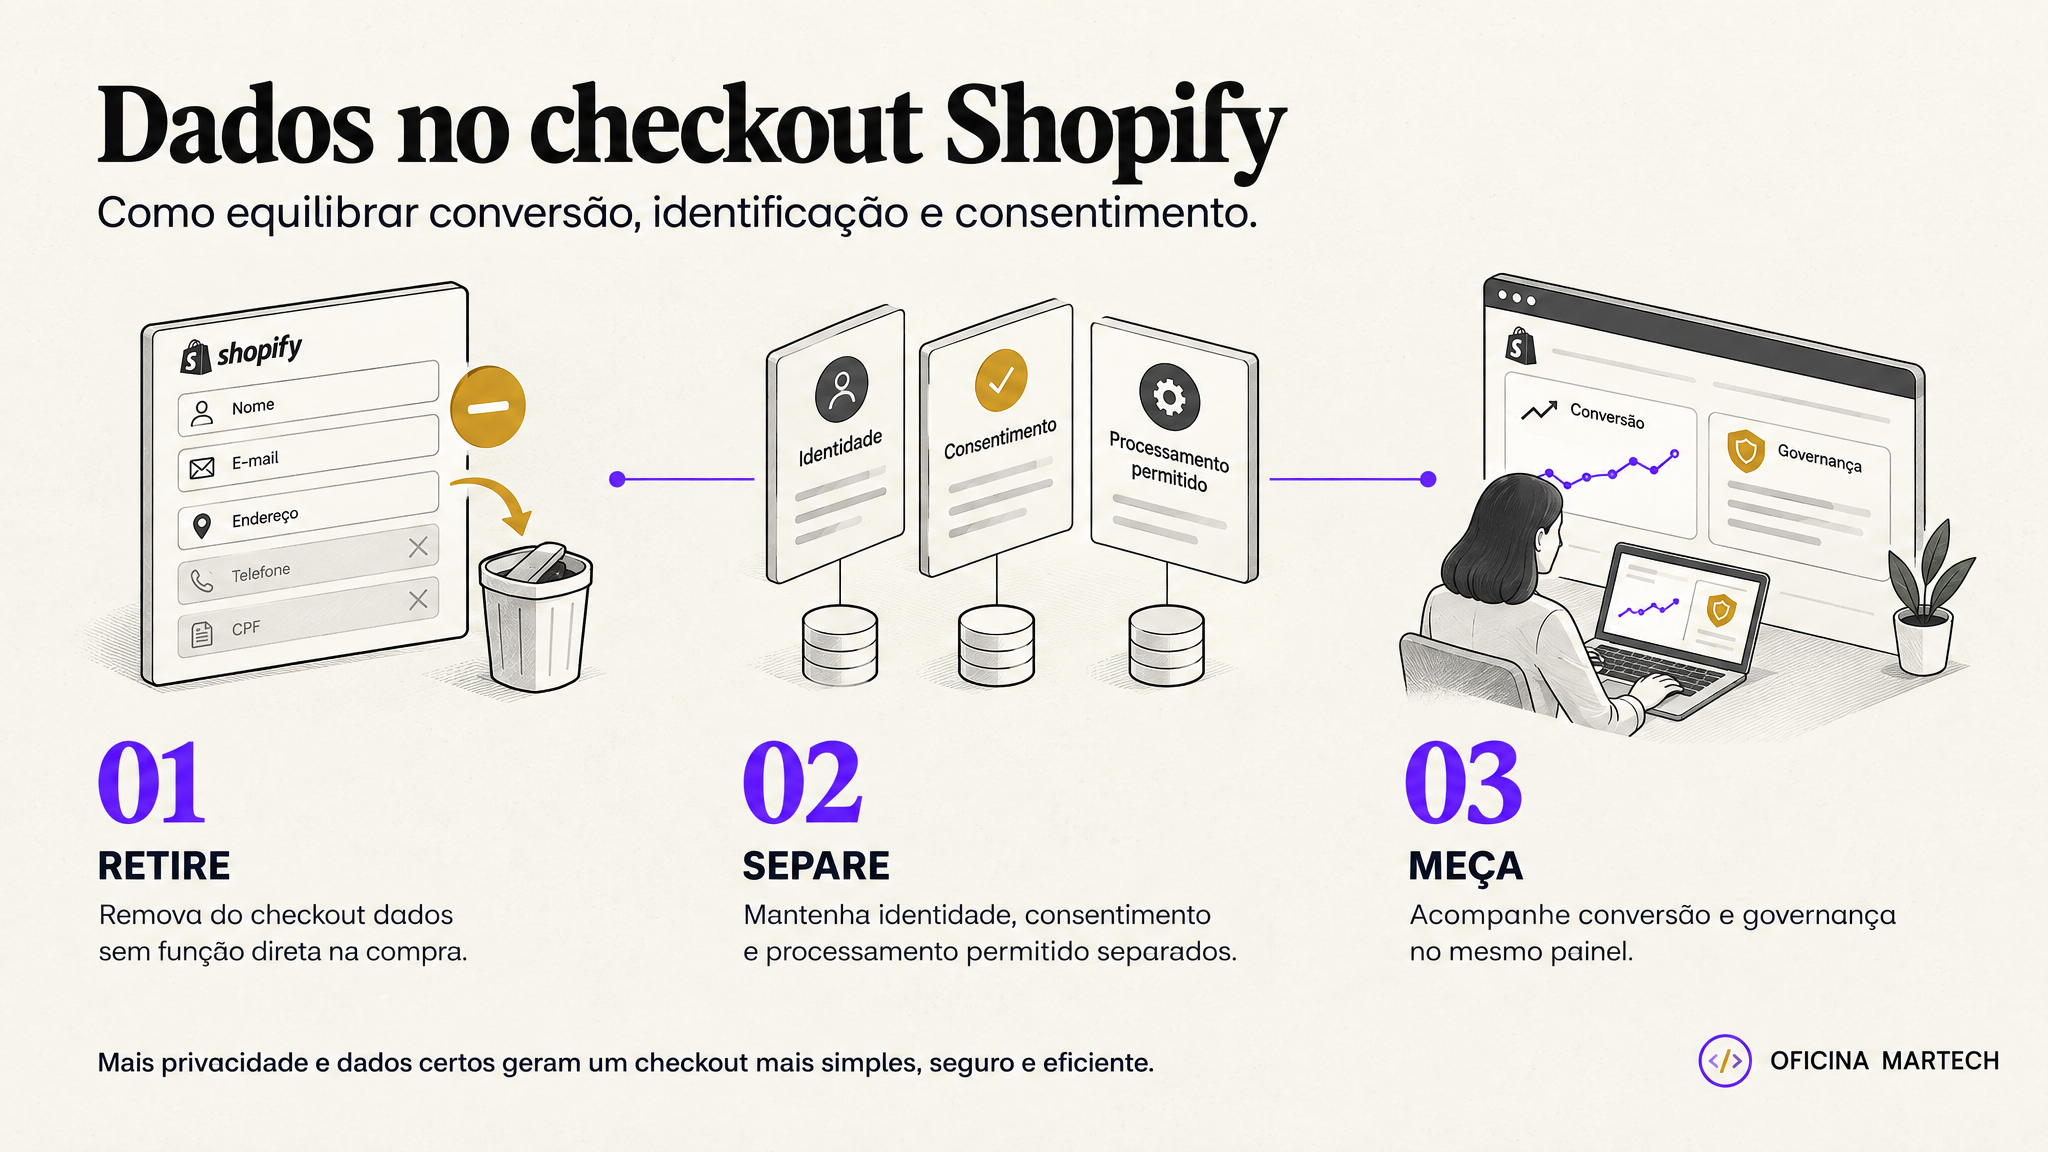
- Retire do checkout todo dado sem função direta na compra. Enriquecimento pode ocorrer depois, em um contexto que explique seu valor.
- Mantenha identidade, consentimento e processamento permitido como estados diferentes. A integração deve preservar canal, finalidade, origem e revogação.
- Meça conversão e governança juntas. Um checkout eficiente reduz atrito sem esconder como os dados serão usados.
Conclusão
O melhor checkout não coleta o máximo possível; coleta o necessário, explica escolhas e preserva a decisão do cliente em todos os sistemas. Para gestores de marketing, a prioridade é transformar uma discussão abstrata de privacidade em um contrato operacional entre e-commerce, CRM, analytics, mídia e jurídico.
Comece por um inventário de campos e destinos, elimine uma coleta sem uso e teste o fluxo completo de revogação. Se a equipe não consegue explicar por que um dado existe e como ele sai de circulação, o problema já não está apenas no checkout.